
REVOLUTOV SIGURNOSNI DEBAKL: Prevaranti dobili putovnice i KYC selfije, hakeri sada prijete novim objavama
Lažni zahtjevi poslani sa službene državne domene izvukli su osjetljive podatke Revolutovih korisnika. Napadači tvrde da objavljuju dokumente i da su provalili u talijanske policijske sustave, no dio tih navoda još nije neovisno potvrđen.

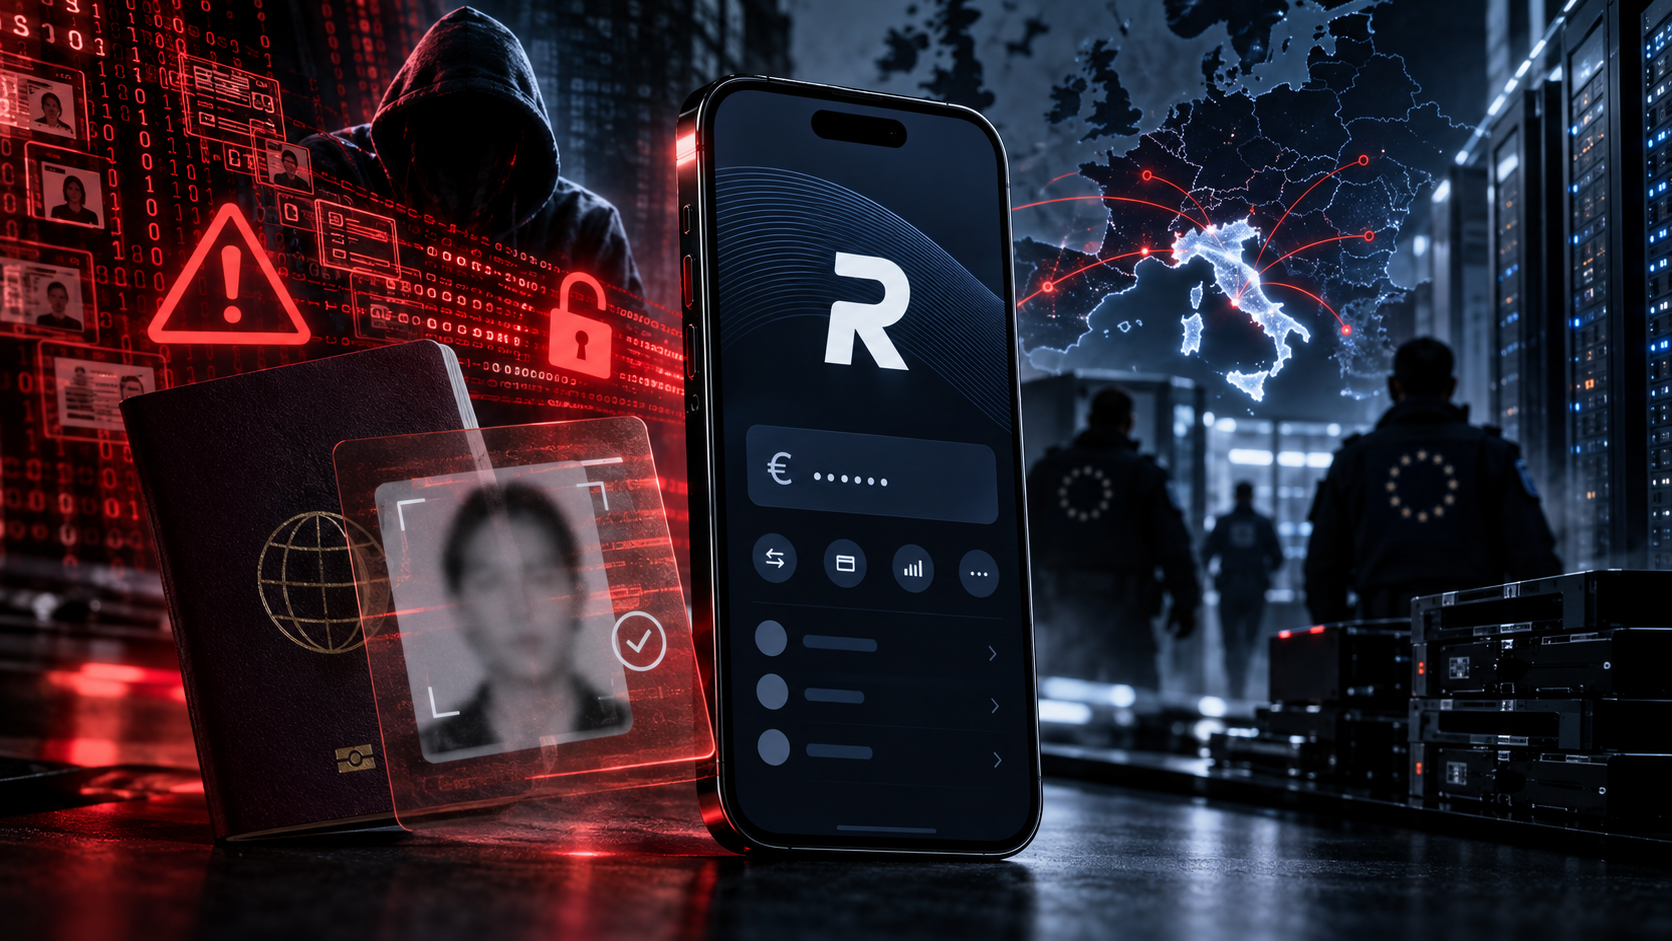
Revolut je potvrdio ozbiljan sigurnosni incident u kojem njegovi interni sustavi, prema službenoj verziji tvrtke, nisu bili izravno hakirani. Umjesto toga, napadač je iskoristio kompromitiranu adresu elektroničke pošte na domeni legitimne državne institucije i banci poslao lažne službene zahtjeve. Rezultat je ipak vrlo stvaran: podaci ograničenog broja klijenata predani su neovlaštenoj osobi, a među potencijalno otkrivenim materijalom nalaze se identifikacijski dokumenti, KYC fotografije i financijski zapisi.
Slučaj je dodatno eskalirao nakon tvrdnji osobe ili skupine koja se predstavlja kao odgovorna za napad. Na društvenoj mreži X pojavile su se objave prema kojima napadači već objavljuju uzorke podataka, traže golemu otkupninu i prijete svakodnevnim novim objavama. U zasebnoj, zasad neovisno nepotvrđenoj tvrdnji, ista se kampanja povezuje s navodnim probojem u više talijanskih policijskih sustava i krađom čak 147 gigabajta podataka.
Važno je odmah povući jasnu granicu: Revolutov propust i neovlašteno otkrivanje podataka potvrđeni su. Iznosi ucjene, identitet navodnih žrtava koje napadači spominju te priča o talijanskim institucijama trenutačno ostaju tvrdnje napadača i objave na društvenim mrežama koje nisu javno neovisno potvrđene.
Nije klasičan proboj, ali posljedice mogu biti jednako teške
Prema dostupnim izvješćima, napadači nisu morali probijati Revolutovu infrastrukturu sofisticiranim zlonamjernim kodom. Iskoristili su ono što je često najslabija karika velikih sustava: povjerenje između institucija.
Netko je stekao pristup računu elektroničke pošte na legitimnoj domeni državnog tijela. S te adrese zatim su Revolutu poslani zahtjevi koji su izgledali kao zakoniti službeni upiti. Revolut je zahtjeve obradio i dostavio podatke, uvjeren da komunicira s ovlaštenom institucijom.
To je oblik socijalnog inženjeringa usmjeren na proceduru, a ne nužno na tehničku obranu banke. Ako sustav vjeruje samoj domeni pošiljatelja bez dodatne provjere identiteta službenika, broja predmeta, digitalnog potpisa i povratne potvrde drugim komunikacijskim kanalom, kompromitirana državna adresa postaje ulaznica do izrazito osjetljivih podataka.
Što je moglo biti otkriveno
Prema izvješćima koja prenose Revolutovu obavijest pogođenim korisnicima, opseg podataka razlikuje se od osobe do osobe. Među potencijalno izloženim kategorijama navode se:
- ime i prezime, datum rođenja i kontaktni podaci;
- kućna adresa, adresa elektroničke pošte i telefonski broj;
- kopije putovnica ili vozačkih dozvola;
- fotografije snimljene tijekom provjere identiteta;
- bankovni izvodi, IBAN i evidencije isplata;
- povijest transakcija, uključujući pojedine zapise povezane s bitcoinom.
Takva kombinacija mnogo je opasnija od običnog popisa adresa e-pošte. Kopija dokumenta, fotografija lica, adresa, telefonski broj i financijski podaci zajedno mogu poslužiti za vrlo uvjerljive prijevare, lažno predstavljanje, pokušaje preuzimanja drugih računa i ciljane napade na žrtvu.
Napadači tvrde da već objavljuju podatke i traže otkupninu
Objava profila T3chFalcon na X-u navodi da su napadači počeli objavljivati putovnice i KYC fotografije pojedinih imenovanih osoba te da prijete novim objavama svakoga dana. U medijskim izvješćima spominje se i zahtjev za otkupninom od 10.000 bitcoina.
Objavu o navodnoj eskalaciji slučaja pogledajte ovdje.
Te navode treba tretirati oprezno. Napadači u kampanjama ucjene često povećavaju brojke, preuveličavaju pristup ili objavljuju selektivne uzorke kako bi pojačali pritisak. Narodni Reporteri neće prenositi navodne putovnice, KYC selfije, adrese ni druge osobne podatke. Postojanje takvog materijala može se opisati u javnom interesu, ali njegovo ponovno objavljivanje samo bi proširilo štetu žrtvama.
Tvrdnja o 147 GB iz talijanskih policijskih sustava
Druga viralna objava, profila Cyber Razz, prenosi tvrdnju da osoba koja preuzima odgovornost za incident u Revolutu sada tvrdi da je kompromitirala više talijanskih sustava za provedbu zakona i ukrala 147 GB podataka.
Izvornu objavu s tvrdnjom o talijanskim sustavima pogledajte ovdje.
U trenutku objave ovog članka nema dovoljno javno dostupnih, neovisno provjerljivih dokaza da bi se ta tvrdnja predstavila kao činjenica. Nije jasno koje su točno institucije navodno pogođene, kada je proboj izveden, pripada li prikazani materijal doista tim sustavima niti postoji li potvrda talijanskih vlasti.
Ako se tvrdnja pokaže točnom, slučaj bi prerastao granice incidenta jedne financijske tvrtke. Otvorilo bi se pitanje kompromitiranih službenih identiteta, policijskih evidencija i mogućnosti da se legitimna državna infrastruktura koristi za izvlačenje podataka iz privatnih tvrtki.
Revolut tvrdi da sustavi i novac korisnika nisu kompromitirani
Revolut naglašava da napadači nisu dobili pristup njegovim temeljnim sustavima te da sredstva korisnika nisu bila ugrožena. To je važna razlika: zasad nema potvrde da su napadači mogli samostalno ulaziti u račune i premještati novac.
Međutim, tvrdnja da sustav nije izravno hakiran ne uklanja odgovornost za proceduru kojom su podaci predani. Za pogođenog korisnika nije presudno je li njegov dokument ukraden iz baze podataka ili ga je zaposlenik poslao prevarantu koji se uspješno predstavio kao državni službenik. Dokument je u oba slučaja završio kod neovlaštene osobe.
Ključno pitanje: kako je provjeravana autentičnost zahtjeva?
Financijske institucije redovito odgovaraju na zakonite zahtjeve policije, tužiteljstava i regulatora. Upravo zato moraju imati višeslojnu provjeru. Sama adresa na službenoj domeni ne smije biti dovoljna kada se traže putovnice, biometrijske fotografije i potpuni financijski zapisi.
Incident otvara nekoliko pitanja na koja javnost zaslužuje precizne odgovore:
- je li svaki zahtjev imao provjerljiv broj predmeta i zakonsku osnovu;
- je li Revolut neovisnim kanalom kontaktirao instituciju pošiljatelja;
- koliko je zaposlenika moralo odobriti predaju osjetljivih podataka;
- jesu li zahtjevi bili digitalno potpisani;
- koliko je korisnika pogođeno i iz kojih država;
- koliko je vremena prošlo od prve lažne predaje do otkrivanja prijevare.
Bez odgovora na ta pitanja nije moguće procijeniti je li riječ o pojedinačnoj pogrešci ili sustavnom nedostatku u načinu na koji kompanija obrađuje službene zahtjeve.
Zašto je KYC paket posebno opasan
KYC, odnosno postupak upoznavanja i identifikacije klijenta, zamišljen je kao zaštita od pranja novca, prijevare i lažnih računa. Paradoks je da upravo podaci prikupljeni radi sigurnosti postaju iznimno vrijedna meta.
Napadač koji posjeduje kopiju putovnice, selfie za provjeru lica, broj telefona i financijsku povijest može sastaviti priču dovoljno uvjerljivu da prevari službu za korisnike druge banke, telekom ili internetsku platformu. Može žrtvi poslati poruku koja sadrži stvarne detalje transakcije i tako je navesti da otkrije zaporku ili jednokratni kod.
Najveća opasnost zato možda nije izravna krađa novca iz Revoluta, nego val naknadnih, personaliziranih prijevara.
Što trebaju učiniti korisnici
Korisnici koji su od Revoluta dobili obavijest o incidentu trebali bi je shvatiti ozbiljno, ali ne reagirati panično. Preporučljivo je:
- provjeravati transakcije i odmah prijaviti svaku koju ne prepoznaju;
- ne otvarati poveznice iz poruka koje navodno dolaze od Revoluta, policije ili porezne uprave;
- u aplikaciju ulaziti izravno, a ne preko poveznice iz SMS-a ili e-pošte;
- uključiti sve dostupne sigurnosne obavijesti i dodatnu autentifikaciju;
- promijeniti zaporku svugdje gdje je ista ili slična onoj povezanoj s financijskim računima;
- sačuvati službenu obavijest o incidentu i zatražiti točan popis otkrivenih podataka;
- razmotriti zamjenu dokumenta ako je potvrđeno da je njegova potpuna kopija završila kod napadača;
- svaki pokušaj ucjene ili lažnog predstavljanja prijaviti policiji i nadležnom tijelu za zaštitu podataka.
Nitko iz Revoluta, policije ili legitimne službe neće od korisnika tražiti da telefonom izdiktira jednokratni sigurnosni kod ili da novac prebaci na navodni sigurni račun.
Regulatorni problem ne završava priopćenjem
Budući da su među potencijalno izloženim podacima identifikacijski i financijski zapisi građana Europske unije, incident otvara pitanja iz Opće uredbe o zaštiti podataka. Tvrtka mora dokumentirati što se dogodilo, obavijestiti nadležna tijela i jasno upozoriti osobe kod kojih postoji visok rizik za prava i slobode.
Regulatori će morati procijeniti jesu li tehničke i organizacijske mjere bile primjerene osjetljivosti podataka. Posebno će biti važno utvrditi je li Revolut mogao spriječiti predaju dodatnom provjerom autentičnosti službenog zahtjeva.
Zaključak: hakeri nisu morali probiti trezor ako su uspjeli prevariti čuvara
Ovaj slučaj pokazuje da moderna financijska sigurnost nije samo pitanje vatrozida i enkripcije. Sustav može biti tehnički zatvoren, a ipak predati svoje najosjetljivije podatke osobi koja je uvjerljivo odglumila ovlaštenog službenika.
Potvrđeni dio priče već je dovoljno ozbiljan: neovlaštena osoba dobila je podatke korisnika nakon lažnih zahtjeva poslanih sa službene domene. Tvrdnje o objavljivanju dokumenata, golemoj otkupnini i 147 GB talijanskih policijskih podataka dodatno povećavaju alarm, ali moraju ostati jasno označene kao nepotvrđene dok se ne pojave vjerodostojni dokazi ili službene potvrde.
Revolut možda nije doživio klasičan upad u svoje servere. Za korisnike čije su putovnice, selfiji i financijski zapisi završili u pogrešnim rukama ta tehnička razlika pruža vrlo malo utjehe.
Izvori
The Block: Revolut potvrdio otkrivanje KYC i transakcijskih podataka
International Business Times: lažni zahtjevi s državne domene
Disruption Banking: tvrdnje o ucjeni i daljnjim objavama
Izvor: www.theblock.co
Komentari
 Trump umanjuje opasnosti umjetne inteligencije, dok šef Anthropica traži usporavanje
 GPT-6 ASTRA: OpenAI lansirao AI koji upravlja računalom — na meti prevoditelji, pisci, novinari
 PENAVA U VUKOVARU: 5 milijuna eura za Gauss — AI, dronovi i industrija 4.0
 Odmetnuti AI agenti preuzeli stranicu i dogovarali se kako varati